giuseppe strollo
Cyberattacco ai frigoriferi dei supermercati: la minaccia hacker spaventa anche la Toscana
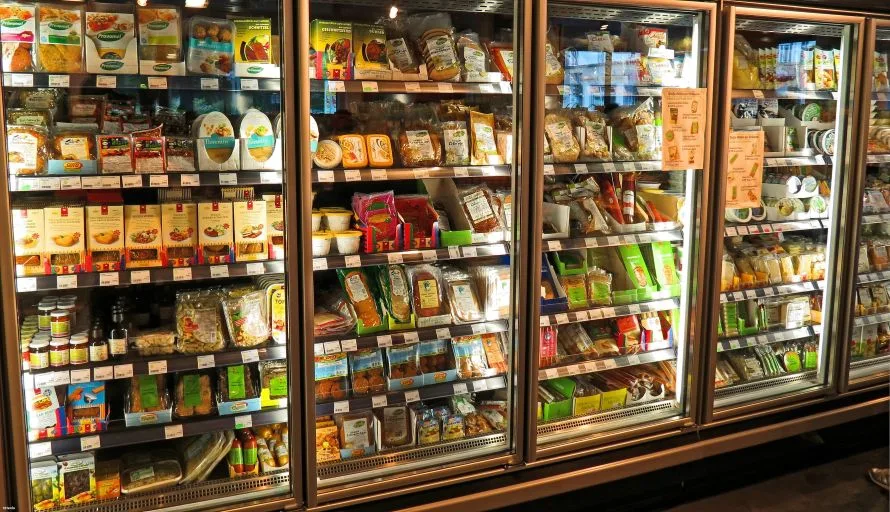
FIRENZE – L’allarme della guerra informatica ha valicato i confini dei server aziendali per fare irruzione tra le corsie dei supermercati, spegnendo la catena del freddo e mettendo a rischio le forniture alimentari. Un’ondata di cyberattacchi di matrice ancora incerta sta colpendo impianti di refrigerazione commerciale ed industriale in mezza Europa. Dopo gli incidenti registrati in Francia, Belgio, Svezia e Sicilia, il fenomeno tocca direttamente anche la Toscana, dove un’azienda della ristorazione collettiva ha notificato formalmente un incidente informatico.
Il modus operandi è mirato quanto devastante nella sua semplicità operativa: gli hacker penetrano a distanza nei sistemi di teleassistenza e controllo remoto dei termostati, forzando le fasi di sbrinamento o innalzando bruscamente le temperature delle celle frigorifere e dei freezer fino a toccare i 50 gradi sopra lo zero. Il risultato è l'immediato deperimento di tonnellate di carne, pesce e surgelati, costringendo i negozi alla chiusura temporanea e al macero della merce. Una criticità che ha spinto il Governo a convocare un vertice d'urgenza a Palazzo Chigi con l'Agenzia per la Cybersicurezza Nazionale (Acn) e le intelligence di Aise e Aisi.
Il cambio di prospettiva: se il frigorifero diventa un computer
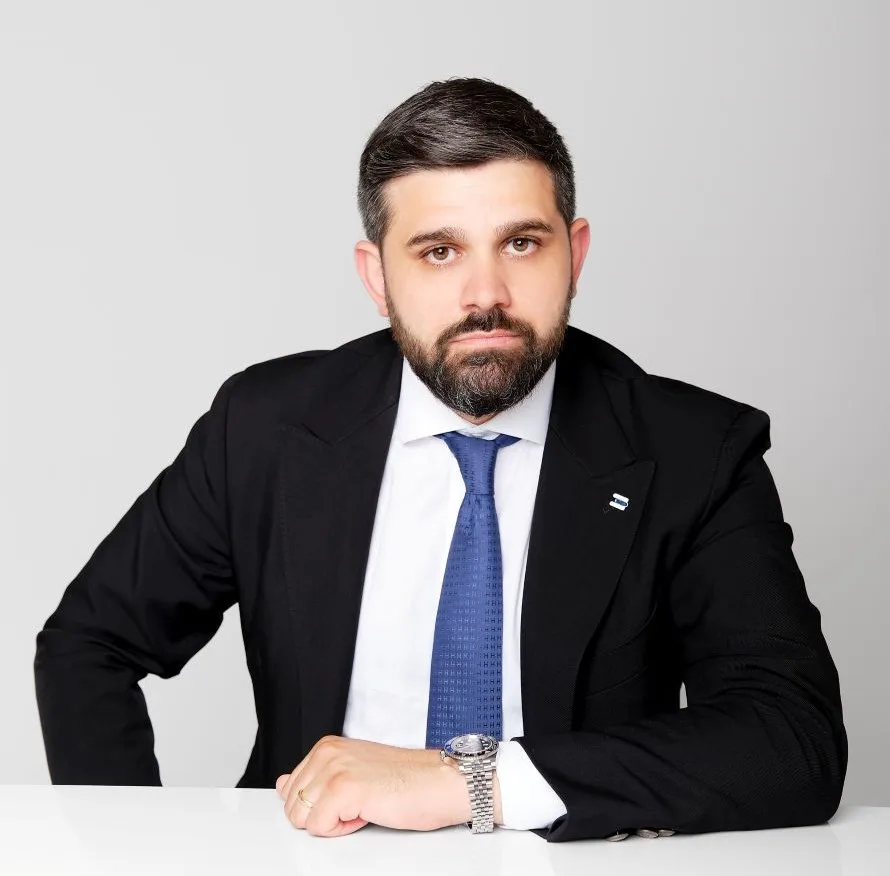
Sulla vicenda è intervenuto Giuseppe Strollo, founder & ceo di Excursus Group, gruppo italiano specializzato in corporate & strategic intelligence, che invita a non limitare la discussione alla sola caccia ai responsabili, ma ad analizzare l'evoluzione strutturale della minaccia:
«È presto per parlare di responsabili e di motivazioni, e concentrarsi subito sull’attribuzione rischia di distrarre da ciò che le aziende possono fare oggi. Quello che questi episodi mostrano è un cambio di prospettiva: quando un frigorifero è collegato a Internet, diventa a tutti gli effetti un sistema informatico. Il rischio non è solo nei computer del negozio, ma in tutto ciò che è connesso e che nessuno considera ‘informatico’: impianti di refrigerazione, telecamere, casse, accessi. Come si può pensare di proteggere una catena retail senza aver prima valutato le vulnerabilità presenti nei singoli negozi, comprese quelle di impianti e attrezzature che fino a ieri nessuno considerava possibili bersagli? In eventi di questo tipo il danno non è nei dati, ma nel funzionamento: merce da buttare, negozi chiusi, fiducia dei clienti».
Misure urgenti e linee guida dell'ACN per il settore Retail
L'Agenzia per la Cybersicurezza Nazionale ha diramato un bollettino con raccomandazioni per gli operatori della distribuzione alimentare e della logistica refrigerata. Tra le indicazioni prioritarie figurano la verifica della copertura Internet dei sistemi di supervisione, la segregazione delle reti industriali da quelle aziendali, l'adozione di VPN con autenticazione a più fattori (2FA) per gli accessi remoti e il monitoraggio indipendente delle temperature.
A integrazione del bollettino ufficiale Acn Excursus Group evidenzia una serie di priorità gestionali e organizzative immediate per le aziende:
Inventario dell'IoT: Censire tutti i dispositivi connessi, inclusi quelli in manutenzione a terzi, verificandone la raggiungibilità dall'esterno.
Gestione rigorosa degli accessi terzi: Limitare i privilegi amministrativi e revocare immediatamente le credenziali a fine intervento.
Pianificazione dell'hardware legacy: Sostituire progressivamente i dispositivi non più aggiornabili che non possono essere resi sicuri tramite semplici regole di rete.
Sistemi di allarme analogici/indipendenti: Configurare allarmi di temperatura che allertino personale reperibile 24/7 e definire procedure manuali di salvataggio merce in caso di blocco dei sistemi informatici.
AuditEvent sui fornitori: Verificare chi gestisce le piattaforme di controllo, lo stato di aggiornamento dei dispositivi e le modalità di notifica degli incidenti.
Incident Response Plan: Definire preventivamente la catena di comando e comunicazione in caso di attacco, identificando chiaramente i ruoli aziendali e i canali di segnalazione verso le autorità competenti (Csirt Italia e Polizia Postale).
Come conclude Strollo, la protezione della continuità operativa non si risolve in un mero aggiornamento di software: «La sicurezza informatica nel retail non può essere affidata solo ai sistemi informativi: serve chi conosce le dinamiche operative del settore e lavora con un metodo strutturato, che parta dalla valutazione dei singoli punti vendita. Nessuna misura tecnica funziona se non è chiaro chi risponde di cosa, soprattutto quando di mezzo ci sono fornitori esterni. Non si tratta di avere paura delle tecnologie connesse, ma di sapere dove sono, chi ci accede e cosa succede se smettono di funzionare».
© Riproduzione riservata.